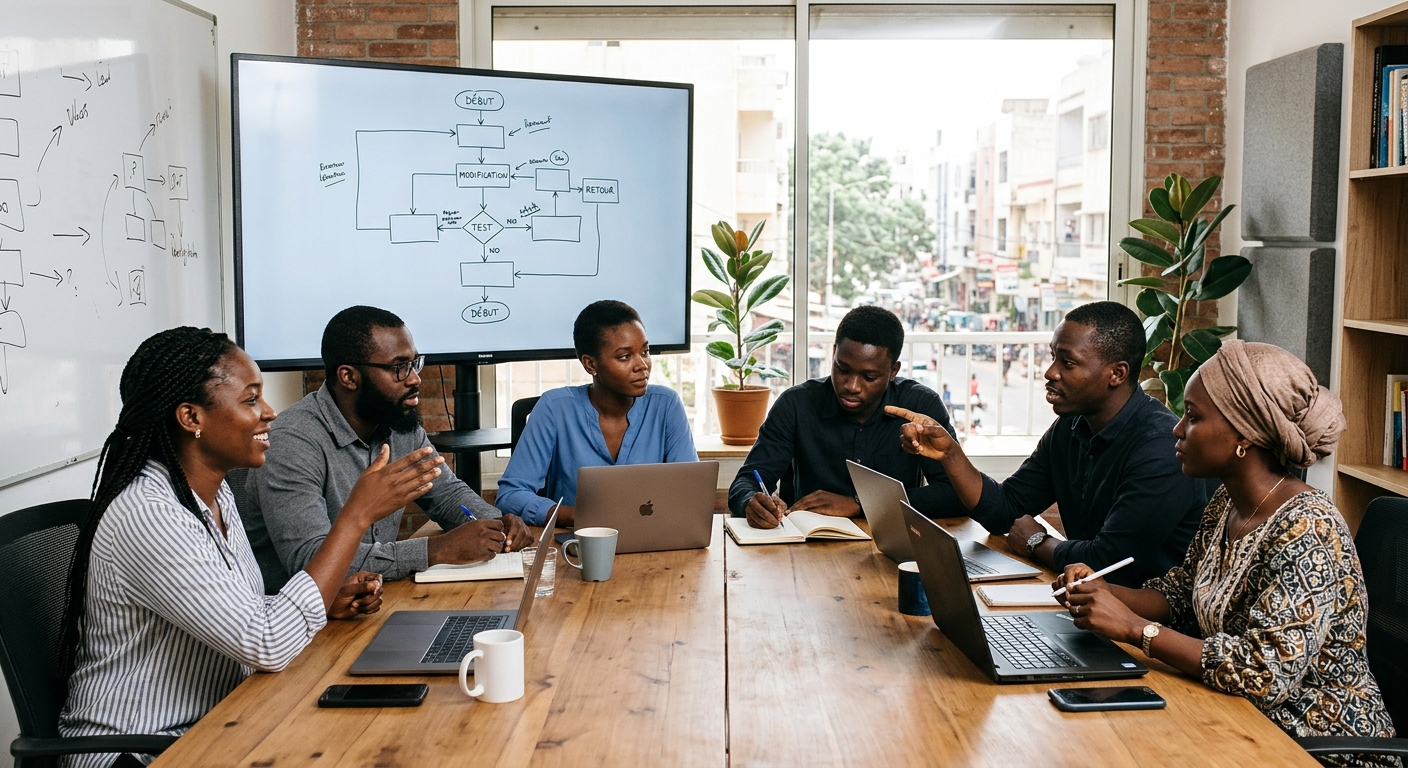
Une PME lance un site de vente en ligne, puis une application mobile, puis connecte un service de paiement et un outil de facturation. Chaque brique a été construite à son tour, par un prestataire différent, avec sa propre logique de données. Au bout de deux ans, modifier une règle de prix suppose d’intervenir à quatre endroits, une intégration avec un nouveau partenaire demande des semaines, et personne ne sait vraiment quel système fait foi pour les stocks.
- L’API-first n’est pas une solution universelle.
- Pour un petit outil interne utilisé par trois personnes, le formalisme d’un contrat complet peut représenter un coût disproportionné.
- De plus, API-first ne veut pas dire API de qualité : une interface mal pensée, publiée sans gouvernance, devient une dette difficile à corriger parce que d’autres systèmes en dépendent.
- Les erreurs les plus fréquentes sont de concevoir l’API depuis la base de données plutôt que depuis les usages, de négliger la documentation, de publier sans stratégie de versions, de sous-estimer la sécurité et d’oublier que chaque API ouverte élargit la surface d’attaque.
- Le choix du style (REST, GraphQL, événements) doit enfin répondre aux besoins réels et non à la mode du moment.
Ce scénario est banal, et il illustre précisément ce que l’approche API-first cherche à éviter. Plutôt que de bâtir des applications puis de leur ajouter des connecteurs, on commence par décider comment les systèmes se parleront, et c’est cette décision qui structure tout le reste.
Qu’est-ce que l’approche API-first ?
Une API (interface de programmation d’application) est un ensemble de règles qui permet à un logiciel d’en solliciter un autre : demander une liste de produits, créer une commande, vérifier un paiement. Dans une démarche code-first, on écrit d’abord le code de l’application, puis l’API apparaît comme un sous-produit, souvent mal documenté et modifié au fil des besoins. Dans une démarche API-first, l’API est conçue en premier, décrite dans un contrat formel que toutes les équipes partagent, puis les applications sont construites autour de ce contrat.
Ce contrat prend généralement la forme d’une description normalisée, la plus répandue étant la spécification OpenAPI, qui détaille les points d’accès, les données attendues, les réponses possibles et les erreurs. Parce qu’il est lisible par les humains comme par les machines, ce document devient la source de vérité à partir de laquelle on génère la documentation, des serveurs de test simulés et même une partie du code.
Pourquoi l’API-first est devenue la norme ?
Le mouvement est massif. Selon le rapport State of the API 2025 de Postman, fondé sur une enquête auprès de plus de 5 700 développeurs, architectes et dirigeants, 82 % des organisations ont adopté l’approche API-first à un certain degré, contre 74 % en 2024 et 66 % en 2023, et environ 25 % se déclarent entièrement API-first. La même étude indique que près de 65 % des organisations tirent des revenus de leurs API.
Ces chiffres appellent une lecture prudente, car Postman édite des outils pour les API et son échantillon se compose de professionnels déjà familiers du sujet, ce qui tend à surestimer l’adoption dans l’ensemble des entreprises. Leur tendance reste néanmoins nette, et elle est confirmée par un autre indicateur : selon le rapport de sécurité applicative 2024 de Cloudflare, les API représentaient une médiane de 58 % du trafic dynamique sur Internet, ce qui montre à quel point le web fonctionne désormais par échanges entre machines.
À retenir. Les chiffres de Postman décrivent une adoption déclarée, pas une réussite mesurée : 82 % disent pratiquer l’API-first à un degré quelconque, mais seulement environ un quart le font pleinement.
Les cinq bénéfices concrets
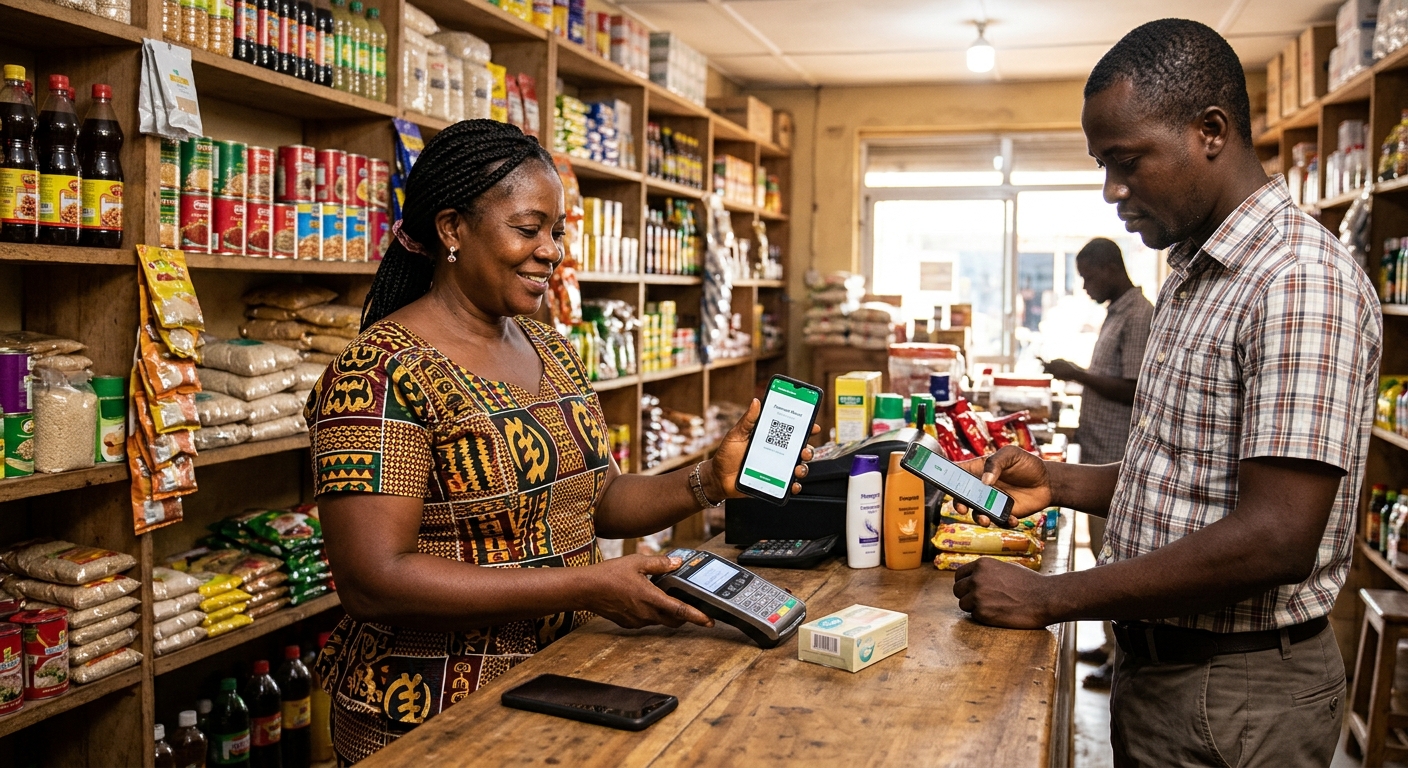
Une intégration plus rapide et moins coûteuse. Quand chaque système expose une API documentée, relier un nouvel outil, un partenaire ou un prestataire de paiement ne demande plus de comprendre le fonctionnement interne de l’autre côté. Cette réduction des frictions explique l’essentiel du gain de temps constaté sur les projets d’intégration.
Un développement en parallèle. Dès que le contrat est validé, l’équipe qui construit l’application mobile peut travailler sur un serveur simulé pendant que l’équipe serveur développe la logique réelle, ce qui raccourcit sensiblement les délais par rapport à un enchaînement séquentiel.
Une cohérence entre les canaux. Le site, l’application, le terminal en boutique et l’outil de gestion interrogent la même source, de sorte qu’une règle métier modifiée une fois s’applique partout, ce qui limite les incohérences de stocks, de prix ou de statuts de commande.
Une ouverture à l’écosystème. Une API bien conçue permet de proposer des services à des partenaires, des revendeurs ou des développeurs tiers et, dans certains cas, de créer une nouvelle source de revenus, ce que déclarent déjà près de deux organisations sur trois dans l’étude citée.
Une préparation à l’intelligence artificielle. Les agents d’IA agissent en appelant des API, ce qui signifie que la qualité de vos interfaces détermine ce que ces agents pourront faire pour vous. Le même rapport Postman relève que 89 % des développeurs utilisent l’IA générative alors que seulement 24 % conçoivent leurs API pour des agents, un écart qui représente une vraie opportunité pour les organisations qui s’y préparent tôt.
Le saviez-vous ? Dans la même enquête, 93 % des équipes déclarent rencontrer des difficultés de collaboration autour des API, ce qui rappelle que le principal obstacle n’est pas technique mais organisationnel.
Comment adopter l’API-first : une méthode en six étapes
1. Partir des usages, pas des tables de données. Listez les parcours que l’API doit servir : passer une commande, suivre une livraison, régler une facture. Une API conçue autour des besoins réels reste utilisable, alors qu’une API qui expose simplement la base de données devient vite illisible.
2. Rédiger le contrat avant le code. Décrivez les ressources, les opérations, les formats d’échange et les erreurs dans une spécification OpenAPI, puis faites-la relire par les équipes qui la consommeront, y compris les équipes métier pour les noms et les règles.
3. Simuler et tester tôt. À partir du contrat, générez un serveur simulé et des tests automatiques afin de détecter les ambiguïtés avant qu’elles ne coûtent du développement.
4. Prévoir la sécurité dès la conception. Authentification, autorisations fines, limitation du débit, validation des données et journalisation doivent figurer dans le contrat, en s’appuyant sur des référentiels reconnus comme le OWASP API Security Top 10. Le sujet est sérieux : le rapport de Salt Security de 2025 indiquerait que la quasi-totalité des organisations interrogées ont connu au moins un incident lié aux API, un chiffre à confirmer à la source avant toute citation publique.
5. Gérer les versions et la compatibilité. Une API publiée est une promesse : toute modification qui casse les usages existants doit passer par une nouvelle version, avec un calendrier de retrait annoncé.
6. Mesurer et gouverner. Suivez la disponibilité, les temps de réponse, les erreurs et l’adoption, désignez un responsable par API et tenez un catalogue central pour éviter les doublons.
Les limites et les pièges à connaître
L’API-first n’est pas une solution universelle. Pour un petit outil interne utilisé par trois personnes, le formalisme d’un contrat complet peut représenter un coût disproportionné. De plus, API-first ne veut pas dire API de qualité : une interface mal pensée, publiée sans gouvernance, devient une dette difficile à corriger parce que d’autres systèmes en dépendent.
Les erreurs les plus fréquentes sont de concevoir l’API depuis la base de données plutôt que depuis les usages, de négliger la documentation, de publier sans stratégie de versions, de sous-estimer la sécurité et d’oublier que chaque API ouverte élargit la surface d’attaque. Le choix du style (REST, GraphQL, événements) doit enfin répondre aux besoins réels et non à la mode du moment.
Point de vigilance. Une API exposée sans authentification robuste ni limitation de débit est une porte d’entrée. Ne la publiez jamais sans avoir défini qui peut appeler quoi, et à quelle fréquence.
Et en Afrique de l’Ouest ?
L’intérêt de l’API-first y est particulièrement concret, car l’écosystème numérique repose sur des services externes à relier : paiement mobile, banques, opérateurs télécoms, administrations, plateformes de livraison. Une entreprise qui dispose d’interfaces claires peut brancher ces services plus vite et en changer sans tout reconstruire. Il faut toutefois composer avec des réalités locales, notamment la connectivité variable, qui invite à concevoir des API tolérantes aux coupures, et le cadre réglementaire sur les données personnelles, dont l’application doit être vérifiée auprès de l’autorité compétente de chaque pays.
L’avis d’EYYAW. Nous considérons l’API-first moins comme une technique que comme une discipline de clarté : décider, avant de construire, ce que chaque système promet aux autres. Les organisations qui l’adoptent sérieusement gagnent en vitesse, mais surtout en liberté de changer d’outil, de partenaire ou de fournisseur sans repartir de zéro.
L’approche API-first est devenue incontournable parce qu’elle répond à trois réalités simultanées : les systèmes sont de plus en plus nombreux à devoir communiquer, les produits doivent évoluer vite sur plusieurs canaux, et l’intelligence artificielle fait des API le point d’accès principal aux services. Elle repose sur une idée simple, celle de rédiger un contrat clair avant de construire, et sur une exigence plus difficile, celle de maintenir la qualité, la sécurité et la gouvernance dans la durée.
Votre prochaine étape peut être modeste : recensez les systèmes qui échangent des données dans votre organisation, repérez ceux qui le font par copier-coller ou par fichiers, et choisissez un flux à formaliser en premier. Si vous souhaitez un regard extérieur pour concevoir une architecture ouverte et évolutive, EYYAW peut vous accompagner. Et vous, quelle intégration vous a coûté le plus de temps dans votre organisation ?
Votre organisation rencontre-t-elle cette difficulté ? Échangeons pour identifier les pistes d’amélioration adaptées à votre situation. » Le diagnostic proposé est un diagnostic de maturité numérique : Diagnostics
Avis et commentaires
Aucun commentaire pour l’instant.